chrille@linux:~$ apt show sonarqube
SonarQube
Sonar. Qube skannar din kod kontinuerligt efter buggar, säkerhetsbrister och teknisk skuld. Den passar team som vill fånga problem tidigt i utvecklingsprocessen istället för att jaga dyra fel i produktion långt senare Den passar utvecklingsteam och ensamutvecklare som vill slippa externa beroenden och istället köra verktyget på egen server eller i en container.
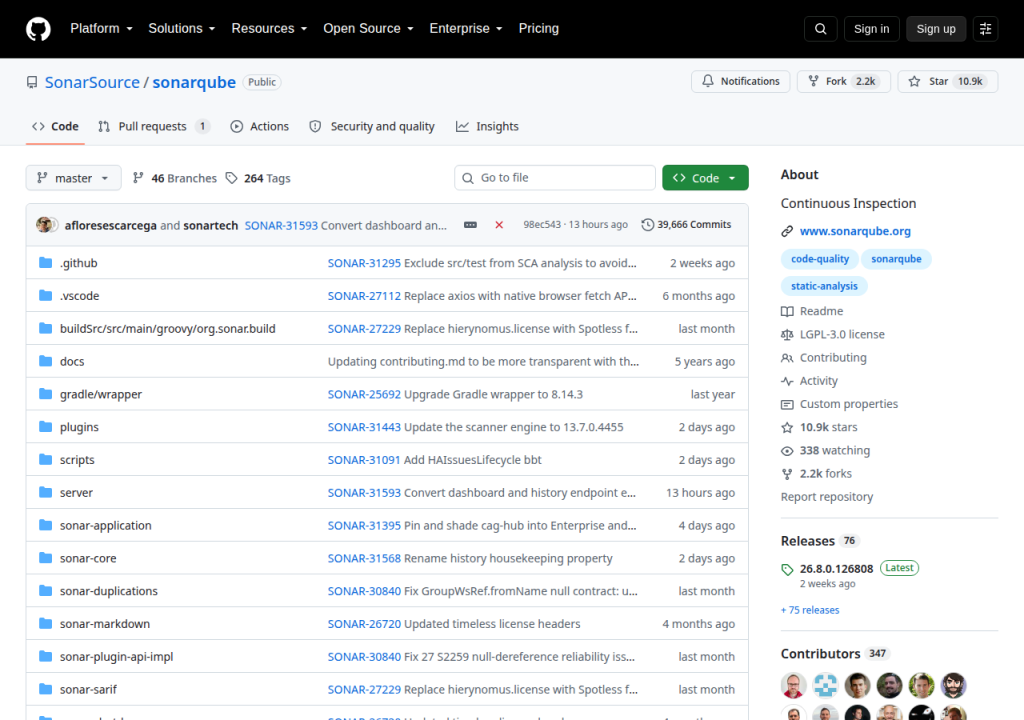
Sonar. Qube analyserar kod med statisk analys och pekar ut svaga punkter innan de hinner växa till stora problem. Du integrerar den i din CI/CD-pipeline så att varje commit granskas automatiskt. Verktyget stöder många språk och ger tydliga rapporter om kodkvalitet, duplicering och säkerhetsrisker. Det hjälper team att hålla jämn kvalitet över tid och avlastar code reviews från upprepade kommentarer om stil och uppenbara misstag. Driften sker på egen server Du hostar lösningen på egen server eller i en container, vilket betyder att du äger data, regler och tillgänglighet. Det är ett praktiskt val för utvecklingsteam och ensamutvecklare som vill ha ett alternativ till stängda molntjänster utan att tumma på kontrollen.
MER UR DEVELOPMENT