chrille@linux:~$ apt show grype
Grype
Grype från Anchore skannar containrar och filsystem efter sårbarheter. Du får ett snabbt, öppet alternativ till större säkerhetsskannrar. Det passar dig som redan använder andra verktyg från Anchore eller vill ha ett fokuserat verktyg. Det kompletterar Anchores SBOM-verktyg Syft.
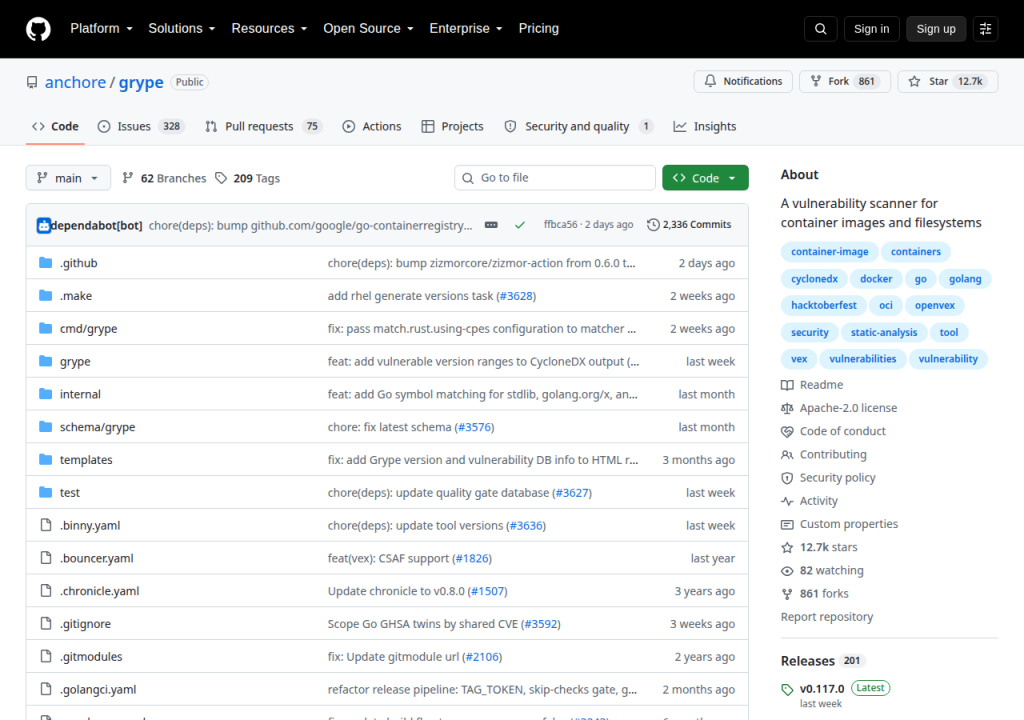
Med Grype kan du peka på en containerbild eller ett filsystem och få en rapport över kända sårbarheter i paket och bibliotek. Verktyget är lätt att automatisera och passar bra i CI-pipelines. Det passar dig som vill ha ett fokuserat verktyg utan onödiga funktioner. Du kan också exportera resultaten i olika format för vidare bearbetning. Det är ett bra komplement till Anchores SBOM-verktyg Syft. Tillsammans ger de dig god insyn i vad dina bilder faktiskt innehåller. Det är ett bra val när du vill ha fokus på sårbarhetsskanning utan att dra in en stor säkerhetsplattform. Du kan köra det lokalt eller i CI beroende på vad som passar ditt team.
MER UR SECURITY & SCANNING