chrille@linux:~$ apt show trivy
Trivy
Trivy skannar containrar, kod och konfigurationer efter sårbarheter och felinställningar. Du får ett enda verktyg för många typer av säkerhetskontroller. Det passar dig som vill börja skanna tidigt utan att sätta upp en tung plattform. Det är enkelt att installera och kan köras i CI.
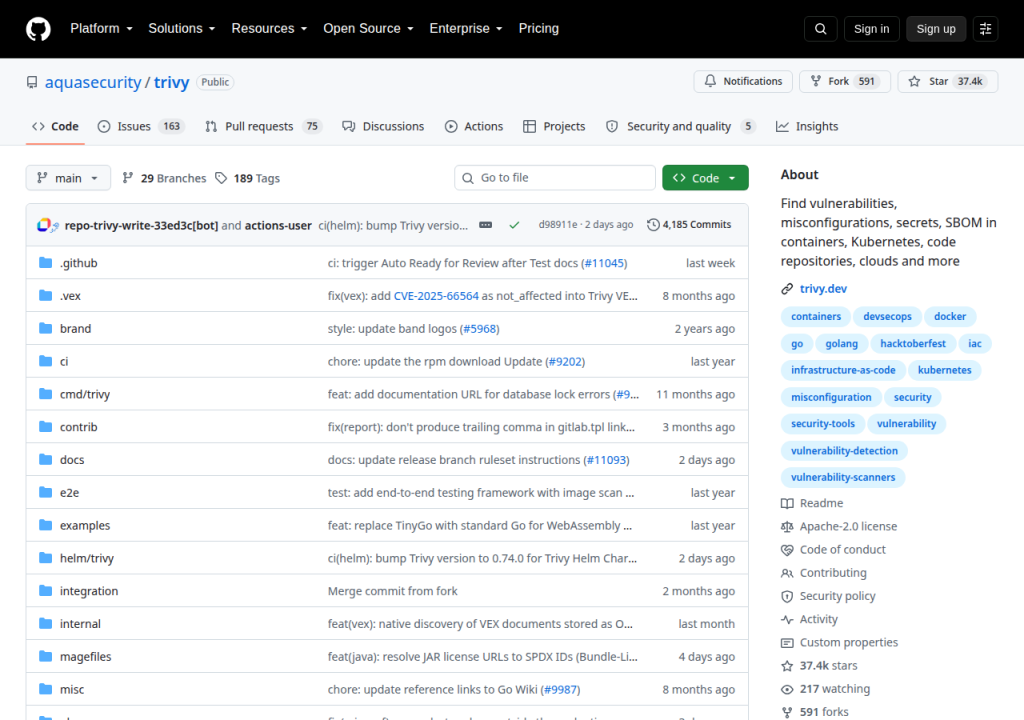
Med Trivy kan du hitta kända sårbarheter i operativsystempaket, applikationsberoenden och infrastruktur som kod. Verktyget är snabbt, enkelt att installera och har färdiga integrationer för CI. Det passar dig som vill börja skanna tidigt i utvecklingscykeln utan att sätta upp en tung plattform. Du kan också skanna privata register och lokala filer. Det är ett praktiskt förstasteg för den som vill få bättre koll på säkerhetsläget. Det är ett bra första steg för team som vill få överblick över sårbarheter utan att behöva en dedikerad säkerhetsplattform. Det täcker många områden, från containers och kodbaser till konfigurationsfiler och infrastruktur. Det täcker containrar, kodbasen och infrastruktur som kod i ett enda verktyg.
MER UR SECURITY & SCANNING